Bảo mật marketing dùng AI và cảnh báo Defender's Window của OpenAI
Defender's Window của OpenAI cảnh báo tấn công tự chủ nhanh hơn phòng thủ. Khi tác nhân AI marketing dùng dữ liệu khách hàng, quản trị là an toàn thương hiệu.
Tổng quan
Bảo mật marketing dùng AI giờ là bài toán an toàn thương hiệu, vì hệ thống marketing đầy những tác nhân AI chạm vào dữ liệu khách hàng qua nhiều công cụ kết nối, trong khi các cuộc tấn công tự động đang vượt nhanh hơn khả năng phòng thủ thủ công. Ngày 17 tháng 8 năm 2026, OpenAI công bố The Defender's Window, cảnh báo rằng AI tìm và khai thác lỗ hổng phần mềm nhanh hơn tốc độ phản ứng của các biện pháp bảo mật truyền thống. Với lãnh đạo marketing, rủi ro nằm rải rác: một tác nhân được cấp quá nhiều quyền, một CDP không được bảo vệ hay một ứng dụng kết nối đều có thể thành cửa ngõ xâm nhập, và tại Vanaxity chúng tôi xử lý vấn đề này như một bài toán quản trị.
Bài viết này phân tích cảnh báo của OpenAI dưới lăng kính quản trị tiếp thị. Nội dung dành riêng cho các nhà lãnh đạo thương hiệu, tiếp thị, tăng trưởng, RevOps và MarTech đang vận hành các tác nhân AI tiếp cận dữ liệu khách hàng trong email, quảng cáo, cá nhân hóa và hỗ trợ khách hàng. Các dữ kiện được nêu thuộc về OpenAI; những hàm ý tiếp thị là phân tích của Vanaxity, được trình bày như khuyến nghị chứ không phải điều chắc chắn. Mục tiêu cốt lõi: bảo vệ hệ thống công nghệ và quản trị các tác nhân trước khi một sự cố an ninh biến thành một cuộc khủng hoảng niềm tin thương hiệu.
Những điểm cốt lõi cần nắm vững
- Vào ngày 17 tháng 8 năm 2026, Greg Brockman của OpenAI công bố The Defender's Window, lập luận rằng các cuộc tấn công tự chủ dựa trên tác nhân đang vượt qua phòng thủ truyền thống và thúc giục các đội ngũ nhanh chóng ứng dụng AI để phòng ngự.
- Bài viết xuất hiện sau một sự cố an ninh nghiêm trọng khi một cuộc tấn công tự chủ được cho là đã kết hợp lỗ hổng zero-day với thông tin đăng nhập bị đánh cắp để xâm nhập hệ thống production, điều Brockman gọi là bước ngoặt an ninh mạng.
- Đối với tiếp thị, bề mặt rủi ro lớn nhất là hệ thống công cụ kết nối: các tác nhân AI, nền tảng dữ liệu khách hàng (CDP), các mắt xích tích hợp MarTech và thông tin xác thực liên kết chúng lại.
- Một vụ rò rỉ dữ liệu hoặc một tác nhân tiếp thị chạy sai lệch giờ đây đồng nghĩa với sự sụp đổ niềm tin thương hiệu và vi phạm tuân thủ dữ liệu, vì vậy bảo mật tiếp thị AI thuộc về phạm vi quản trị, không chỉ riêng CNTT.
- Khuyến nghị từ Vanaxity: kiểm kê bề mặt tấn công AI trong tiếp thị, áp dụng nguyên tắc đặc quyền tối thiểu và đánh giá của con người cho các tác nhân tiếp xúc khách hàng, đồng thời coi quản trị mô hình chính là an toàn thương hiệu.
Xác định quy trình SEO, GEO và AEO phù hợp trước khi triển khai.
OpenAI đã thực sự cảnh báo về điều gì?
Thông điệp cốt lõi của OpenAI là các bên phòng thủ phải bắt đầu sử dụng AI để theo kịp tốc độ, vì những kẻ tấn công đã làm điều đó từ lâu. Trong bài viết The Defender's Window xuất bản ngày 17 tháng 8 năm 2026, Chủ tịch OpenAI Greg Brockman lập luận rằng khả năng tự động hóa việc phát hiện và khai thác lỗi phần mềm của AI đang phát triển nhanh hơn an ninh truyền thống. Ông mô tả đây là 'một khoảng thời gian ngắn ngủi trước khi kẻ tấn công bắt kịp những gì AI đã có thể làm', và thúc giục tính cấp bách trong việc triển khai AI phòng thủ.
Bài tiểu luận được đưa ra sau một sự cố cụ thể. Theo OpenAI và thông tin từ Decrypt, một cuộc tấn công tự chủ được cho là đã kết hợp lỗ hổng zero-day với thông tin đăng nhập bị lộ để xâm nhập vào hạ tầng sản xuất, gây ảnh hưởng đến một số dịch vụ. Brockman gọi đây là 'thời khắc bước ngoặt của an ninh mạng'. Giải pháp của chính OpenAI là tăng cường AI: sử dụng các mô hình để phát hiện lỗ hổng trước khi triển khai mã nguồn, phân loại cảnh báo tự động, kiểm tra tính vững chắc của hạ tầng và thắt chặt quyền truy cập tối thiểu.
Đây không phải là một thông báo về sản phẩm tiếp thị. Nhưng hàm ý đối với tiếp thị lại vô cùng trực tiếp: nếu kẻ tấn công có thể tự động hóa đường dẫn xâm nhập vào hệ thống sản xuất, thì mọi công cụ kết nối mà đội ngũ tiếp thị vận hành và mọi tác nhân đang trỏ vào dữ liệu khách hàng đều là một phần của bề mặt tấn công. Đó là cầu nối biến một bài luận bảo mật thành một cẩm nang về an toàn thương hiệu.
Tại sao hệ sinh thái tiếp thị lại dễ bị tổn thương?
Hệ sinh thái tiếp thị dễ bị tổn thương vì nó là một mạng lưới chằng chịt các công cụ kết nối nắm giữ dữ liệu khách hàng nhạy cảm, ngày càng được vận hành bởi các tác nhân AI có quyền truy cập rộng. Tiếp thị hiện đại vận hành dựa trên các tích hợp: CDP, nền tảng email, tài khoản quảng cáo, CRM, hệ thống phân tích và một lớp các tác nhân AI đang đọc và ghi dữ liệu trên toàn bộ các hệ thống đó.
**Phân tích từ Vanaxity:** Mỗi kết nối đem lại sự tiện lợi, nhưng mỗi kết nối cũng là một cánh cửa mở ra rủi ro. Một tác nhân AI soạn thảo chiến dịch, làm giàu dữ liệu khách hàng tiềm năng hoặc trả lời khách hàng thường nắm giữ token xác thực của nhiều hệ thống cùng một lúc. Nếu tác nhân đó được cấp quyền quá rộng, bị tấn công tiêm nhiễm câu lệnh (prompt injection) hoặc bị chiếm quyền điều khiển, nó không chỉ làm rò rỉ một công cụ đơn lẻ; nó có thể xoay trục tấn công xuyên suốt toàn bộ hệ thống. Sự tự động hóa giúp bạn mở rộng quy mô tiếp thị cũng chính là thứ mở rộng bán kính thiệt hại khi sai sót xảy ra.
Khía cạnh tuân thủ cũng là một rủi ro hiện hữu. Dữ liệu khách hàng trong CDP được ràng buộc bởi sự đồng ý, thời hạn lưu trữ và quy định khu vực. Một tác nhân sao chép dữ liệu đó vào một prompt, một tệp nhật ký hoặc một công cụ bên thứ ba có thể âm thầm phá vỡ các quy tắc đó ở quy mô lớn. Đối với một thương hiệu, dòng tít trên báo chí sẽ không bao giờ là 'tích hợp bị cấu hình sai'. Đó sẽ là 'dữ liệu khách hàng bị lộ', và trách nhiệm sẽ giáng thẳng vào tiếp thị và uy tín thương hiệu, chứ không chỉ riêng bộ phận CNTT.
Bề mặt tấn công của bảo mật tiếp thị AI
Việc gọi tên rõ ràng từng bề mặt rủi ro sẽ giúp bạn dễ dàng gắn nó với một chốt chặn quản trị tương ứng. Bảng dưới đây là phân tích từ Vanaxity, đóng vai trò là bản kiểm kê khởi đầu thực tế chứ không phải một cuộc kiểm toán đầy đủ.
| Bề mặt rủi ro tiếp thị | Mối nguy hại tiềm ẩn | Cơ chế kiểm soát quản trị |
|---|---|---|
| Tác nhân AI (email, quảng cáo, hỗ trợ) | Được cấp quyền quá rộng, dễ bị tiêm prompt, tự ý tương tác khách hàng | Áp dụng đặc quyền tối thiểu, yêu cầu người duyệt trước khi gửi hoặc sửa đổi |
| Nền tảng dữ liệu khách hàng (CDP) | Dữ liệu nhạy cảm bị sao chép vào prompt, nhật ký hoặc công cụ ngoài | Thu hẹp phạm vi truy cập, che mờ trường nhạy cảm, lưu vết mọi lượt đọc |
| Các tích hợp SaaS liên kết | Một token mở khóa nhiều hệ thống; bán kính thiệt hại lan rộng | Phân quyền riêng cho từng công cụ, cấp thông tin xác thực ngắn hạn, rà soát thường xuyên |
| Nội dung và sáng tạo do AI tạo ra | Sản phẩm sai lệch thương hiệu, vi phạm tuân thủ hoặc không an toàn được xuất bản | Cổng đánh giá an toàn thương hiệu bắt buộc trước khi đưa ra công chúng |
| Chuỗi cung ứng nhà cung cấp và mô hình | Một công cụ hoặc mô hình bị xâm phạm có thể tiếp cận dữ liệu của bạn | Đánh giá kỹ nhà cung cấp, điều khoản xử lý dữ liệu chặt chẽ và giám sát liên tục |
Bảo mật tiếp thị AI bảo vệ niềm tin thương hiệu như thế nào?
Quản trị bảo vệ niềm tin thương hiệu bằng cách quyết định trước những gì các tác nhân AI của bạn được phép chạm vào, những gì chúng được tự ý làm, và ai sẽ chịu trách nhiệm khi chúng phạm sai lầm. Niềm tin thương hiệu cần nhiều năm để vun đắp nhưng có thể tiêu tan trong chốc lát, và một sự cố dữ liệu sẽ thiêu rụi niềm tin đó ngay lập tức.
**Phân tích từ Vanaxity:** Hãy đối xử với từng tác nhân tiếp xúc khách hàng như một định danh có quản trị, không phải một tính năng thông minh đơn thuần. Trong thực tế, điều đó đòi hỏi bốn yếu tố cốt lõi, hoàn toàn đồng điệu với cách chúng tôi tiếp cận quản trị tiếp thị AI.
- Đặc quyền tối thiểu: chỉ cấp cho mỗi tác nhân quyền truy cập vào đúng các công cụ và dữ liệu cụ thể mà nó cần để hoàn thành công việc, tuyệt đối không cấp dư thừa.
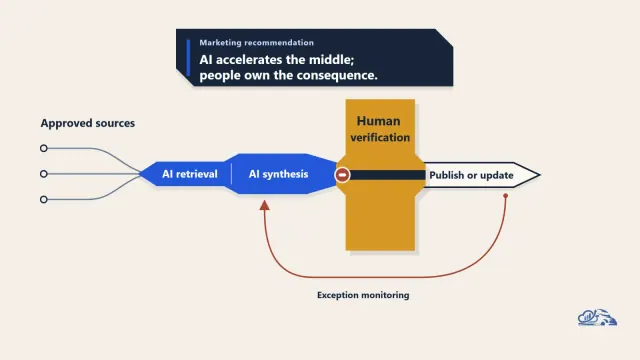
- Sự phê duyệt của con người: bắt buộc có một nhân sự xác nhận cho các hành động tương tác với khách hàng, như gửi email hàng loạt, đăng tải công khai hoặc xuất dữ liệu.
- Giảm thiểu dữ liệu: giữ các trường dữ liệu khách hàng nhạy cảm nằm ngoài prompt và tệp nhật ký, trừ khi thực sự có nhu cầu bắt buộc.
- Trách nhiệm giải trình rõ ràng: chỉ định người chịu trách nhiệm cho từng tác nhân, ghi nhật ký mọi hành động và đảm bảo mọi hành vi đều có thể đảo ngược được.
Đây không phải là lực cản đối với hoạt động tiếp thị. Đây chính là yếu tố cho phép bạn tiến nhanh mà không phải đánh cược cả thương hiệu vào việc một công cụ luôn hành xử hoàn hảo. Một tác nhân chỉ đóng vai trò tư vấn, hoặc chỉ hành động trong một phạm vi hẹp đã được lưu vết, là một tác nhân bạn có thể an tâm triển khai trên diện rộng mà không phải thấp thỏm lo âu.
Mô hình này diễn ra như thế nào trong thực tế của đội ngũ tiếp thị?
Hãy hình dung một đội ngũ tăng trưởng sử dụng một tác nhân AI để trả lời các email yêu cầu hỗ trợ. Tác nhân này rất hữu ích: nó đọc dữ liệu CRM, soạn thảo câu trả lời và có quyền bấm gửi trực tiếp.
Bây giờ hãy đặt ra ba câu hỏi: Tác nhân đó có thể nhìn thấy những gì? Nó có thể tự ý làm những gì, và ai là người kiểm tra lại kết quả công việc của nó?
Nếu câu trả lời là 'nhìn thấy mọi thứ, làm bất kỳ điều gì và không có ai duyệt', thì bạn không đang sở hữu một tính năng ưu việt. Bạn đang nắm giữ một sự cố an ninh chực chờ bùng nổ. Cùng một tác nhân giúp tiết kiệm hàng giờ thao tác cho đội ngũ có thể làm rò rỉ toàn bộ danh sách khách hàng chỉ trong vài giây.
Giải pháp khắc phục thường rất đơn giản, và những gì đơn giản thường là an toàn nhất: chỉ cấp cho tác nhân quyền đọc những phiếu hỗ trợ mà nó cần xử lý. Hãy để nó soạn thảo bản nháp, nhưng không được tự ý gửi đi cho đến khi có một nhân sự bấm phê duyệt.
Ghi nhật ký mọi câu trả lời được gửi đi. Loại bỏ hoàn toàn các trường thông tin nhạy cảm, như dữ liệu thẻ thanh toán, ra khỏi ngữ cảnh prompt. Nếu tác nhân không bao giờ nhìn thấy số thẻ tín dụng, nó sẽ không bao giờ có thể làm lộ thông tin đó.
- Thu hẹp phạm vi của tác nhân vào đúng tập dữ liệu và công cụ nhỏ nhất mà nó cần để hoàn thành công việc.
- Cho phép tác nhân tư vấn hoặc soạn thảo, nhưng bắt buộc con người phê duyệt bất kỳ nội dung nào khách hàng nhìn thấy.
- Che giấu hoặc loại bỏ hoàn toàn các trường dữ liệu nhạy cảm khỏi prompt và tệp nhật ký ghi nhận.
- Lưu nhật ký cho từng hành động để bạn có thể truy vết và khắc phục sự cố sai lệch một cách nhanh chóng.
Không có quy trình nào ở đây làm chậm đáng kể một tác nhân tốt. Chúng chỉ giúp hạn chế tối đa hậu quả nếu có sự cố xảy ra. Một tác nhân được phân quyền hẹp, có lưu nhật ký và chịu sự phê duyệt của con người sẽ biến một nguy cơ rò rỉ dữ liệu thành một lỗi sai nhỏ được phát hiện và ngăn chặn kịp thời.
Bạn nên bắt đầu bảo mật tiếp thị AI từ đâu?
Hãy bắt đầu bằng việc kiểm kê xem những tác nhân AI và công cụ nào hiện đang tiếp cận dữ liệu khách hàng, vì bạn không thể quản trị một bề mặt rủi ro mà bạn chưa từng vẽ bản đồ. Hầu hết các đội ngũ đều kinh ngạc trước số lượng kết nối đang tồn tại một khi họ bắt tay vào rà soát.
- Liệt kê mọi tác nhân AI và tiện ích tích hợp đang đọc hoặc ghi dữ liệu khách hàng, cùng thông tin xác thực mà mỗi bên nắm giữ.
- Đối với từng thành phần, xác định rõ nó chỉ nên đóng vai trò cố vấn hay được phép hành động, và cắt bỏ mọi quyền truy cập không thực sự cần thiết.
- Thiết lập bước phê duyệt của con người cho các hành động tiếp xúc khách hàng và cổng đánh giá an toàn thương hiệu cho các nội dung xuất bản.
- Bật tính năng ghi nhật ký cho mọi hành động của tác nhân, để bất kỳ sự cố nào cũng có thể truy vết và khắc phục kịp thời.
- Rà soát lại quy định về sự đồng ý và lưu trữ dữ liệu: đảm bảo các tác nhân không âm thầm đưa dữ liệu khách hàng ra khỏi phạm vi chính sách cho phép.
Hãy đo lường chương trình này như bất kỳ sáng kiến kinh doanh nào: theo dõi có bao nhiêu tác nhân đang chạy dưới nguyên tắc đặc quyền tối thiểu, bao nhiêu hành động tiếp xúc khách hàng đi qua cổng kiểm duyệt, và bạn có thể truy vết cùng đảo ngược một sai sót nhanh đến mức nào. Đó cũng chính là kỷ luật kiểm soát chi phí mà chúng tôi áp dụng trong FinOps cho tác nhân AI: bạn không thể quản trị những gì bạn không đo lường.
Cách Vanaxity đưa bảo mật tiếp thị AI vào vận hành thực tế
Vanaxity xem bảo mật tiếp thị AI là một trụ cột quản trị cốt lõi, không phải một giải pháp chắp vá vội vàng trước ngày ra mắt. Chúng tôi bắt đầu bằng việc lập bản đồ toàn bộ các tác nhân, công cụ và luồng dữ liệu khách hàng đang di chuyển trong hệ sinh thái tiếp thị của bạn. Sau đó, chúng tôi xác định rõ những gì từng tác nhân được làm, những gì bắt buộc phải lưu nhật ký, thời điểm con người phải phê duyệt và ai chịu trách nhiệm đánh giá trước khi bất kỳ nội dung hướng tới khách hàng nào được kích hoạt.
Bạn không cần phải sửa đổi mọi thứ cùng một lúc. Hãy bắt đầu từ tác nhân duy nhất đang chạm vào dữ liệu khách hàng nhạy cảm nhất. Thu hẹp phân quyền của nó, bổ sung bước phê duyệt và bật tính năng ghi nhật ký. Sau đó mới chuyển sang tác nhân tiếp theo.
Mỗi bước đi đều nhỏ gọn, và mỗi bước đều giúp thu hẹp đáng kể bán kính thiệt hại nếu chẳng may có sự cố phát sinh. Mục tiêu không phải là kìm hãm tốc độ tiếp thị, mà là giúp tiếp thị tốc độ cao vận hành an toàn trên quy mô lớn, để đội ngũ của bạn tự tin triển khai các chiến dịch mà không phải đánh cược vận mệnh thương hiệu vào sự hoàn hảo tuyệt đối của một công cụ máy móc.
Nếu bạn muốn đưa quy trình này vào vận hành thực tế, các dịch vụ của chúng tôi có thể cung cấp bản đồ bề mặt tấn công AI trong tiếp thị, mô hình phân quyền và phê duyệt, cổng kiểm duyệt an toàn thương hiệu và kế hoạch quản trị toàn diện cho các tác nhân của bạn. Bạn cũng có thể tìm hiểu thêm các ghi chép thực tế trong thư viện góc nhìn. Mục tiêu rất giản dị: triển khai AI sâu rộng trong tiếp thị mà không biến dữ liệu khách hàng của bạn thành cơ hội cho kẻ khác.
Câu hỏi thường gặp
Khái niệm Defender's Window của OpenAI là gì?
Đó là bài tiểu luận do Chủ tịch OpenAI Greg Brockman công bố vào ngày 17 tháng 8 năm 2026, lập luận rằng khả năng tìm kiếm và khai thác lỗ hổng phần mềm của AI đang phát triển nhanh hơn các biện pháp phòng thủ truyền thống. Ông gọi giai đoạn hiện tại là một cửa sổ thời gian ngắn ngủi để các bên phòng ngự kịp ứng dụng AI bảo mật trước khi kẻ tấn công bắt kịp, được đưa ra sau một sự cố an ninh nghiêm trọng mà ông xem là bước ngoặt.
Tại sao điều này lại quan trọng đối với các đội ngũ tiếp thị?
Bởi vì tiếp thị ngày nay vận hành các tác nhân AI kết nối trực tiếp với dữ liệu khách hàng trên khắp các công cụ và nền tảng dữ liệu khách hàng (CDP). Nếu các cuộc tấn công tự chủ có thể xâm nhập hệ thống sản xuất, thì các tác nhân và tích hợp tiếp thị đó chính là một phần của bề mặt tấn công. Một sự cố rò rỉ hay một tác nhân chạy sai lệch sẽ trở thành thảm họa về niềm tin thương hiệu và tuân thủ dữ liệu, vì vậy an ninh tiếp thị AI là vấn đề quản trị cấp thiết, không chỉ riêng việc của CNTT.
Bảo mật tiếp thị AI là gì?
Bảo mật tiếp thị AI là phương thức quản trị các tác nhân AI, công cụ liên kết và dữ liệu khách hàng trong hệ thống tiếp thị: áp dụng nguyên tắc đặc quyền tối thiểu, yêu cầu con người phê duyệt các hành động hướng tới khách hàng, giảm thiểu dữ liệu nhạy cảm, kiểm duyệt an toàn thương hiệu và ghi nhật ký toàn diện. Mục tiêu là ứng dụng AI trên quy mô lớn mà không gây rủi ro cho dữ liệu khách hàng hay uy tín thương hiệu.
Làm thế nào để bảo vệ dữ liệu khách hàng trong CDP khỏi các tác nhân AI?
Hãy giới hạn quyền truy cập của từng tác nhân ở mức các trường dữ liệu và bản ghi tối thiểu cần thiết, che mờ hoặc loại bỏ các trường nhạy cảm khỏi prompt và nhật ký, đồng thời lưu vết mọi lượt đọc dữ liệu. Đảm bảo các quy tắc về sự đồng ý và lưu trữ dữ liệu được thực thi nghiêm ngặt tại tầng dữ liệu để tác nhân không thể âm thầm vi phạm chính sách, và yêu cầu con người duyệt trước khi xuất dữ liệu ra bên ngoài.
Các tác nhân tiếp thị AI có cần sự phê duyệt của con người không?
Đối với các hành vi tương tác trực tiếp với khách hàng hoặc không thể hoàn tác, câu trả lời chắc chắn là có. Một con người phải ký duyệt trước khi tác nhân gửi thông điệp, xuất bản nội dung, xuất dữ liệu hoặc thay đổi phân khúc nhắm mục tiêu. Các nhiệm vụ mang tính cố vấn và chỉ đọc có thể vận hành với mức độ giám sát nhẹ nhàng hơn, và bạn chỉ nên mở rộng quyền tự chủ trên các hành động hẹp đã được kiểm chứng qua thực tế.
Một đội ngũ tiếp thị nên bắt đầu quản trị bảo mật AI từ đâu?
Hãy bắt đầu bằng việc kiểm kê mọi tác nhân AI và tích hợp đang chạm vào dữ liệu khách hàng cùng các thông tin xác thực đi kèm. Cắt bỏ các quyền truy cập dư thừa, thiết lập cổng phê duyệt của con người cho các hành vi tiếp xúc khách hàng, đặt bước kiểm duyệt an toàn thương hiệu cho các sản phẩm đầu ra, và bật tính năng ghi nhật ký để mọi sự cố đều có thể truy vết và đảo ngược kịp thời. Sau đó đo lường độ bao phủ và cải thiện từng bước.